 (0212) 227 74 74
 Blog
 Canlı Destek
 Hızlı Destek
 Müşteri Girişi
Konular
Cloudflare, web sitelerini çeşitli siber saldırılara, zararlı bot trafiğine ve yoğun istek kaynaklı performans sorunlarına karşı korumaya yardımcı olan bir güvenlik hizmetidir. Web sitenize yönelik olağan dışı trafik artışı veya DDoS saldırısı şüphesi bulunması durumunda Cloudflare’ın Saldırı Modu (Under Attack Mode) özelliğini etkinleştirerek ek bir güvenlik katmanı sağlayabilirsiniz.
Saldırı modu etkinleştirildiğinde, ziyaretçilerin web sitenize erişmeden önce ek bir güvenlik kontrolünden geçmesi gerekebilir. Bu sayede otomatik ve şüpheli isteklerin bir bölümünün web sitenize ulaşması engellenebilir.
1. Cloudflare Hesabınıza Giriş Yapın
Öncelikle Cloudflare kontrol paneline giriş yapın.
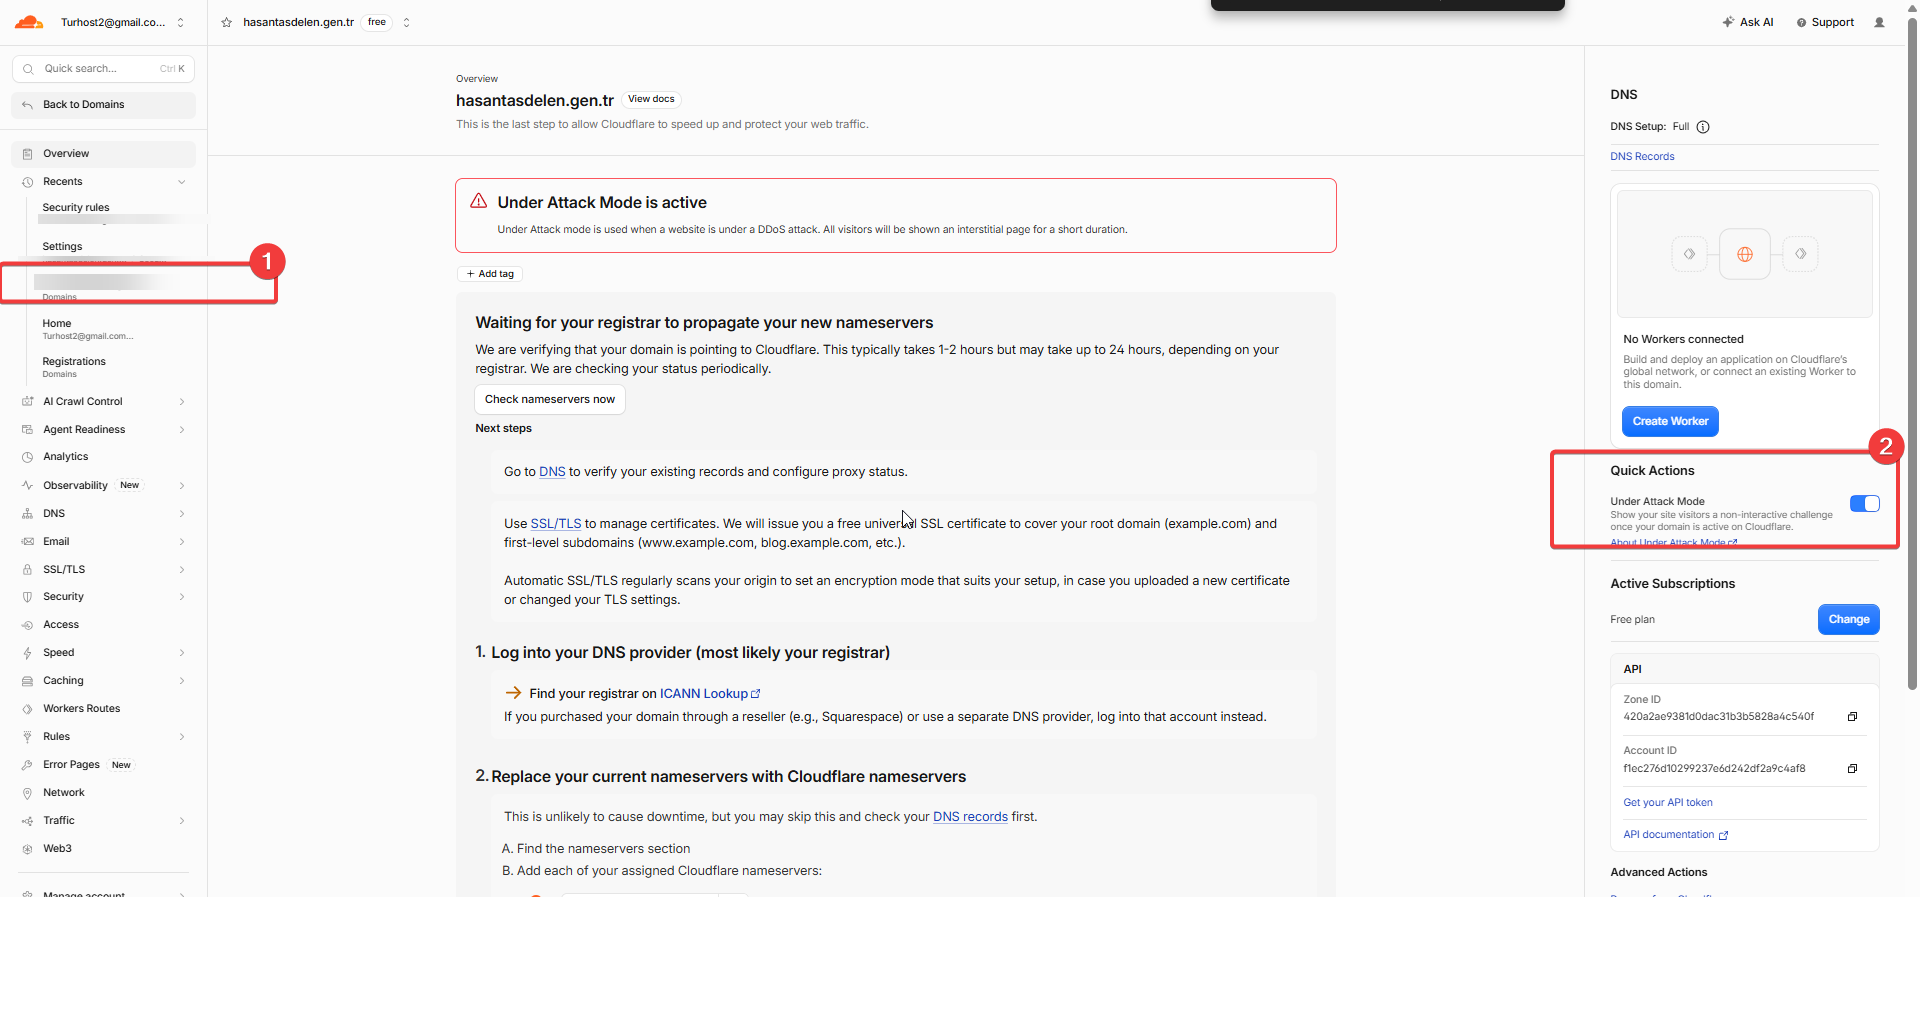
Giriş yaptıktan sonra saldırı modunu etkinleştirmek istediğiniz web sitesini, yani ilgili alan adını seçin.
2. Güvenlik Ayarlarına Erişin
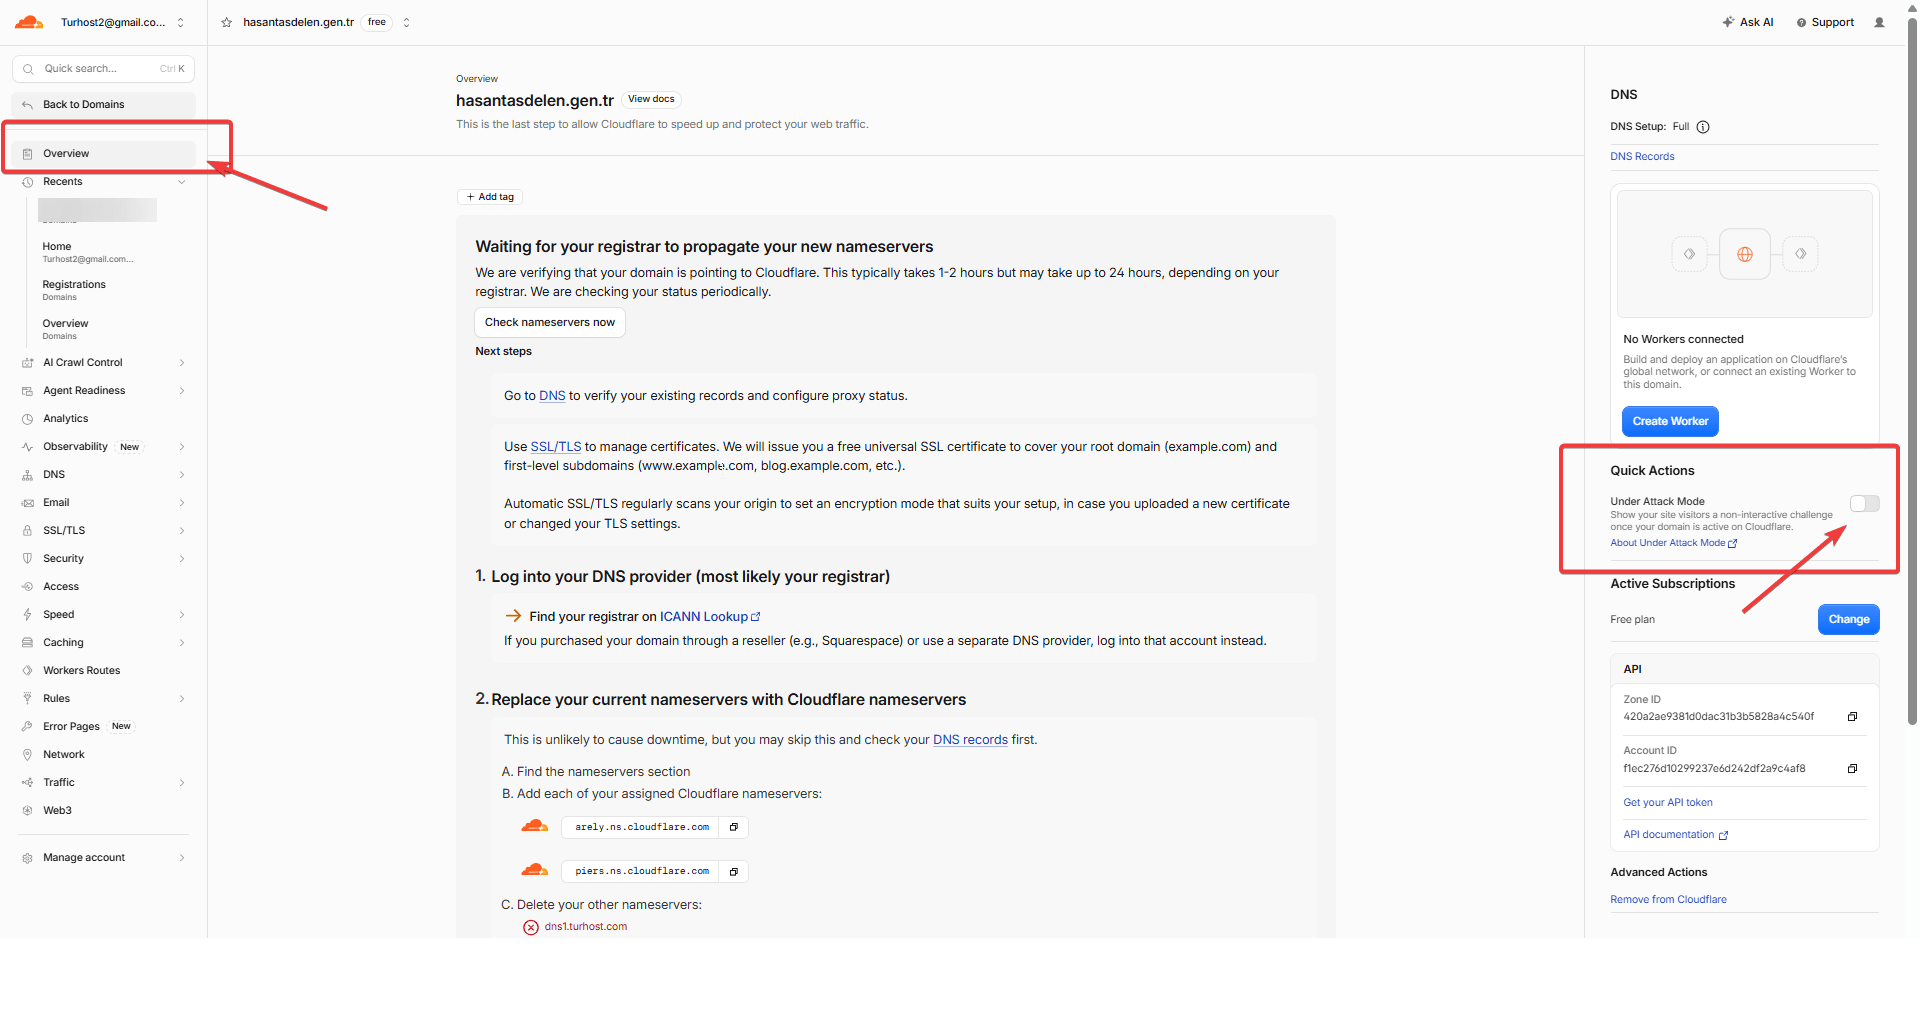
Alan adınızı seçtikten sonra sağ bölümde bulunan Under Attack Mode bölümüne gidin.
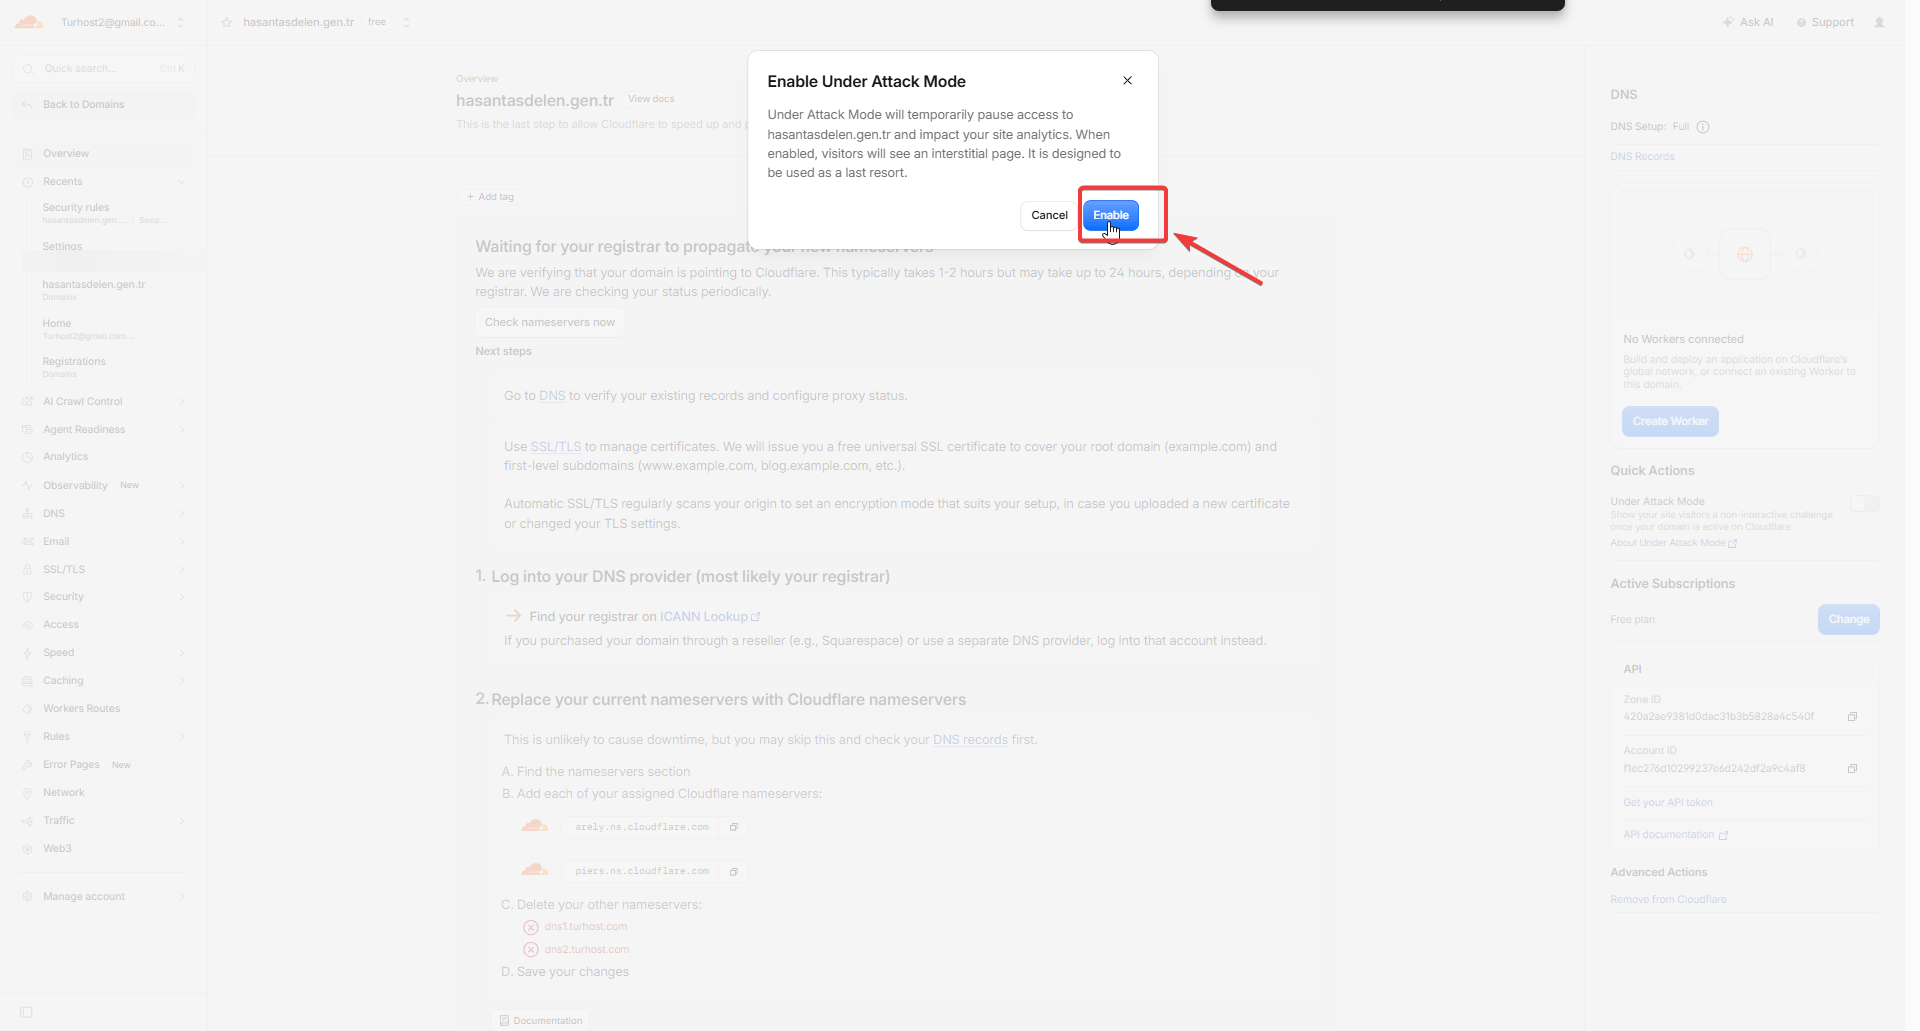
3. Saldırı Modunu Etkinleştirin
Güvenlik ayarları içerisinde I’m Under Attack Mode veya Under Attack Mode seçeneğini bulun.
Bu seçeneği etkinleştirdiğinizde Cloudflare, web sitenize gelen ziyaretçilere ek bir tarayıcı güvenlik kontrolü uygulayabilir. Kontrolü başarıyla tamamlayan ziyaretçiler sitenize erişmeye devam edebilir.
Not: Cloudflare arayüzünde bu seçenek her hesapta aynı konumda bulunmayabilir. Güncel arayüzde ilgili seçeneği göremiyorsanız Cloudflare’ın güvenlik ayarlarını kontrol edin.
4. Web Sitenizi Kontrol Edin
Saldırı modunu etkinleştirdikten sonra web sitenizi farklı bir tarayıcıdan veya gizli sekme üzerinden ziyaret ederek erişimi kontrol edin.
Aşağıdaki kontrolleri gerçekleştirmeniz önerilir:
- Web sitesinin normal şekilde açıldığını doğrulayın.
- Ziyaretçilerin güvenlik kontrolünü tamamlayarak siteye erişebildiğini kontrol edin.
- WordPress yönetim paneli, giriş ekranları ve önemli sayfaların çalıştığından emin olun.
- Trafik yoğunluğunu ve güvenlik olaylarını Cloudflare panelinden takip edin.
5. Saldırı Modunu Ne Zaman Kapatmalısınız?
Saldırı modu, olağan dışı trafik veya saldırı şüphesi devam ettiği sürece kullanılabilir. Trafik normale döndüğünde ve ek korumaya ihtiyaç kalmadığında özelliği devre dışı bırakarak standart güvenlik yapılandırmanıza geri dönebilirsiniz.
Saldırı modunun uzun süre açık tutulması, bazı ziyaretçiler için ek kontrol ekranlarının görüntülenmesine neden olabilir. Ayrıca otomatik erişim sağlayan bazı botlar, API istekleri ve üçüncü taraf entegrasyonlar bu kontrollerden etkilenebilir.
Önemli Bilgilendirme
Cloudflare Saldırı Modu, web sitenize yönelik saldırıların etkisini azaltmaya yardımcı olur ancak her türlü saldırıyı kesin olarak engelleyeceği garanti edilemez. İhtiyaca göre WAF (Web Application Firewall) kuralları, IP adresi veya ülke bazlı erişim kısıtlamaları ve Rate Limiting gibi ek güvenlik önlemlerinin de değerlendirilmesi önerilir.
Cloudflare üzerinden gerçekleştirilen güvenlik yapılandırmaları, ilgili Cloudflare hesabı üzerinden yönetilir. Barındırma hizmeti sağlayıcınızın sunucu tarafındaki güvenlik önlemlerinden bağımsız olarak, Cloudflare hesabınızdaki ayarların ve kuralların doğru yapılandırılması önemlidir.
Cloudflare Free Planında İstek Sınırlaması Var mı?
Cloudflare’ın ücretsiz planında Under Attack Mode özelliğini kullanmak için ayrıca bir istek kotası bulunmamaktadır. Bu özellik, web sitesine gelen şüpheli trafiği ek güvenlik kontrollerinden geçirerek Katman 7 DDoS saldırılarının etkisini azaltmaya yardımcı olur.
Bununla birlikte, Under Attack Mode ile Rate Limiting farklı özelliklerdir. Rate Limiting, belirli sayfalara belirlenen zaman aralığında gönderilen istekleri sınırlandırmak için kullanılır. Cloudflare Free planında da bu özellik kapsamında kural oluşturulabilir; ancak kullanılabilen filtreler ve yapılandırma seçenekleri ücretli planlara göre daha sınırlıdır.
Under Attack Mode, tüm saldırı türlerine karşı kesin koruma sağlamaz. Saldırı sırasında web sitesinin performansını, erişilebilirliğini ve güvenlik olaylarını takip etmeniz önerilir.